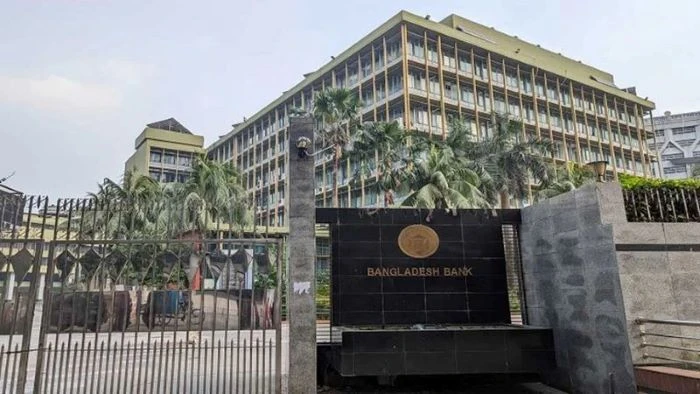
আর্থিক খাতে সাইবার ঝুঁকি মোকাবিলায় নতুন নীতিমালা
দেশের আর্থিক খাতে ক্রমবর্ধমান সাইবার ঝুঁকি মোকাবিলায় একটি পূর্ণাঙ্গ সাইবার নিরাপত্তা নীতিমালা জারি করেছে বাংলাদেশ ব্যাংক। ‘সাইবার সিকিউরিটি ফ্রেমওয়ার্ক, ভার্সন ১.০ (২০২৬)’ শীর্ষক এ নির্দেশিকাটি আগামী ৩১ ডিসেম্বর ২০২৬ সালের মধ্যে সব তফসিলি ব্যাংক, আর্থিক প্রতিষ্ঠান, মোবাইল ফিন্যান্সিয়াল সার্ভিস (এমএফএস) প্রদানকারী এবং পেমেন্ট সিস্টেম অপারেটরদের বাস্তবায়ন করতে হবে।
রবিবার (২৯ মার্চ) জারি করা এক সার্কুলারে কেন্দ্রীয় ব্যাংক এ তথ্য জানায়। সার্কুলারে জানানো হয়, অনলাইন সেবা, ডিজিটাল প্ল্যাটফর্ম, ক্লাউড কম্পিউটিং এবং ইন্টারকানেক্টেড নেটওয়ার্কের দ্রুত বিস্তারের ফলে আর্থিক খাতে বেড়েছে তথ্যপ্রযুক্তির ব্যবহার। এতে সেবাদান সহজ ও দ্রুত হলেও একই সঙ্গে সাইবার হামলা ও প্রযুক্তিগত ঝুঁকিও বাড়ছে।
বাংলাদেশ ব্যাংক সতর্ক করে বলেছে, সাইবার হামলা, হ্যাকিং, ফিশিং, ম্যালওয়্যার সংক্রমণ, র্যানসমওয়্যার এবং ডাটা ব্রিচ বা তথ্য চুরির মতো ঘটনা আর্থিক প্রতিষ্ঠানের জন্য বড় ধরনের আর্থিক ক্ষতি, পরিচালনাগত বিঘ্ন এবং সুনামহানির ঝুঁকি তৈরি করতে পারে। এসব ঝুঁকি মোকাবিলায় গ্রাহকের তথ্যের গোপনীয়তা ও নিরাপত্তা নিশ্চিত করার পাশাপাশি প্রযুক্তিগত অবকাঠামোর স্থিতিশীলতা বজায় রাখার ওপর গুরুত্ব দেওয়া হয়েছে।
নতুন এ ফ্রেমওয়ার্কে সাইবার সিকিউরিটি গভর্ন্যান্স, ঝুঁকি ব্যবস্থাপনা, তথ্য ও উপাত্ত সুরক্ষা, নেটওয়ার্ক ও অবকাঠামো নিরাপত্তা, এক্সেস কন্ট্রোল, সাইবার হুমকি পর্যবেক্ষণ ও ইনসিডেন্ট ব্যবস্থাপনা, থার্ড-পার্টি ও আউটসোর্সিং ঝুঁকি ব্যবস্থাপনা এবং অডিট ও কমপ্লায়েন্সসহ বিভিন্ন গুরুত্বপূর্ণ বিষয় অন্তর্ভুক্ত করা হয়েছে।
এছাড়া আর্থিক প্রতিষ্ঠানগুলোকে নিরাপত্তা সংক্রান্ত কার্যক্রমের নথিপত্র সংরক্ষণ, সুরক্ষিত সিস্টেম ডিজাইন বজায় রাখা এবং নিয়মিত পর্যবেক্ষণ ব্যবস্থা চালু রাখার নির্দেশ দেওয়া হয়েছে। একই সঙ্গে বাধ্যতামূলক করা হয়েছে কর্মীদের দায়িত্ব অনুযায়ী সাধারণ ও বিশেষায়িত সাইবার নিরাপত্তা প্রশিক্ষণ প্রদানও।
বাংলাদেশ ব্যাংক বলেছে, সাইবার নিরাপত্তা এবং তথ্যের গোপনীয়তা নিশ্চিত করতে একটি সমন্বিত ও ধারাবাহিক পদ্ধতি অনুসরণ করা জরুরি। এ জন্য থার্ড-পার্টি সেবাদাতাদের ক্ষেত্রে কঠোর নিরাপত্তা শর্ত আরোপ, আধুনিক প্রযুক্তির ব্যবহার এবং সিস্টেম উন্নয়নের শুরু থেকেই নিরাপত্তা ব্যবস্থা সংযুক্ত করার ওপর জোর দেওয়া হয়েছে।
এ ফ্রেমওয়ার্কটি মূলত ছয়টি কার্যকর স্তম্ভের ওপর ভিত্তি করে তৈরি করা হয়েছে—আইডেন্টিফাই (শনাক্তকরণ), প্রোটেক্ট (সুরক্ষা), ডিটেক্ট (সনাক্তকরণ), রেসপন্ড (প্রতিক্রিয়া), রিকভার (পুনরুদ্ধার) এবং রিপোর্টিং (প্রতিবেদন)। এর মাধ্যমে আর্থিক খাতে সাইবার ঝুঁকি দ্রুত শনাক্ত ও মোকাবিলা করা এবং একটি অভিন্ন নিরাপত্তা মানদণ্ড প্রতিষ্ঠার লক্ষ্য নির্ধারণ করা হয়েছে।
সার্কুলারে বলা হয়েছে, নীতিমালা বাস্তবায়ন সংক্রান্ত কোনো সমস্যা বা ব্যাখ্যার প্রয়োজন হলে সংশ্লিষ্ট প্রতিষ্ঠানগুলো বাংলাদেশ ব্যাংকের আইসিটি বিভাগের অডিট, ইনস্পেকশন ও কমপ্লায়েন্স উইংয়ের সঙ্গে যোগাযোগ করতে পারবে।
ব্যাংক কোম্পানি আইন ১৯৯১ (সংশোধিত), ফাইন্যান্স কোম্পানি আইন ২০২৩ এবং পেমেন্ট ও সেটেলমেন্ট সিস্টেমস আইন ২০২৪-এর আওতায় এই নির্দেশিকা জারি করা হয়েছে।